Automated SCAP Scan Compliance Engine – Linux環境のセキュリティ監査を自動化する企業向けコンプライアンス支援SaaS

Automated SCAP Scan Compliance Engineの製品概要
Automated SCAP Scan Compliance Engineとは、企業Linux環境におけるセキュリティコンプライアンス監査を自動化し、修復コードを生成するマイクロSaaSプラットフォームです。
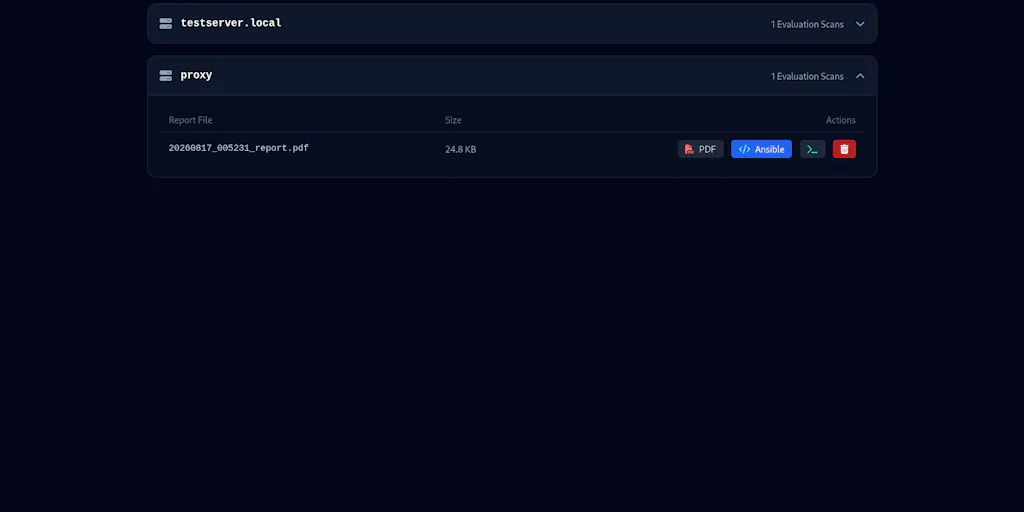
従来のOpenSCAPやSTIG監査では、数千行に及ぶXMLや大量のPDFレポートが生成され、数百の不合格項目を手作業で修正する必要がありました。このツールは、そうした監査結果を一元的に収集し、実行可能な自動化コードへと変換することで、システム管理者の負担を劇的に軽減します。
主要なメリット:- 📊 複数のセキュリティスキャン結果を一元管理
- 🤖 監査の不合格項目から自動的に修復スクリプトを生成
- ⏱️ 手作業による数百時間の作業を数分に短縮
- ✅ 企業のコンプライアンス要件への迅速な対応を実現
Automated SCAP Scan Compliance Engineの主要機能
| 機能名 | 概要 |
|---|---|
| セキュリティスキャン一元管理 | OpenSCAP、STIG、その他のセキュリティ監査結果を統合的に収集・管理 |
| 自動修復コード生成 | 監査の不合格項目から実行可能なAnsible、Bash、Pythonスクリプトを自動生成 |
| コンプライアンスレポート | 企業の規制要件に対応した詳細なレポートを自動作成 |
| 差分分析機能 | 前回スキャンとの差分を検出し、新たな脆弱性を迅速に特定 |
| API統合 | 既存のCI/CDパイプラインやDevOpsツールチェーンとシームレスに連携 |
このプラットフォームは、硬直的な監査結果を実用的な自動化コードに変換する点で革新的です。従来は、セキュリティ担当者が膨大なレポートを解析し、各不合格項目に対する修復方法を個別に調査・実装する必要がありました。
自動生成されるスクリプトは、インフラ構成管理ツールと互換性があり、即座に本番環境へ適用できます。これにより、監査から修復までのサイクルタイムが数週間から数時間へと短縮されます。
Automated SCAP Scan Compliance Engineのメリット・デメリット
✅ 主要なメリット
- 💰 人的コストの大幅削減:手作業による監査対応に費やす数百時間を自動化
- 🚀 コンプライアンス対応の迅速化:監査から修復までのリードタイムを90%以上短縮
- 🎯 エラー率の低減:人的ミスを排除し、標準化された修復プロセスを実現
- 📈 スケーラビリティ:数千台のサーバー環境でも一貫したセキュリティポリシーを適用可能
- 🔄 継続的コンプライアンス:定期的なスキャンと自動修復により、常にコンプライアンス状態を維持
⚠️ 注意すべきデメリット
- 🔧 初期セットアップの学習コスト:既存環境への統合には一定の技術知識が必要
- 🐧 Linux環境に特化:Windows ServerやクラウドネイティブなKubernetes環境への対応は限定的
- 📋 自動生成コードの検証:本番適用前に修復スクリプトの内容確認とテストが推奨される
Automated SCAP Scan Compliance Engineの料金プラン・価格体系
| プラン名 | 月額料金 | 対象規模 | 主要機能 |
|---|---|---|---|
| Starter | 要問い合わせ | 小規模環境(〜50台) | 基本的なスキャン一元管理、月次レポート |
| Professional | 要問い合わせ | 中規模環境(〜500台) | 自動修復コード生成、API連携、週次スキャン |
| Enterprise | 要問い合わせ | 大規模環境(500台以上) | カスタムポリシー、専任サポート、リアルタイムスキャン |
| 無料トライアル | 0円 | 14日間 | Professional機能を制限付きで利用可能 |
マイクロSaaSとして提供されるため、従来の大規模コンプライアンスソリューションと比較して初期導入コストが低く抑えられています。特に中小規模の企業では、専任のセキュリティチームを雇用するよりも大幅にコスト効率が良いでしょう。
Enterprise環境では、セキュリティ監査対応に費やす人件費(年間数千万円規模)と比較すると、数ヶ月でROIを実現できる可能性があります。
Automated SCAP Scan Compliance Engineの競合比較・差別化ポイント
| 項目 | Automated SCAP Scan Compliance Engine | Red Hat Insights | Nessus Professional | Qualys VMDR |
|---|---|---|---|---|
| 自動修復コード生成 | あり(主要機能) | 限定的 | なし | 限定的 |
| SCAP/STIG対応 | 完全対応 | 対応 | 対応 | 対応 |
| 価格帯 | 中程度 | 高価格 | 中程度 | 高価格 |
| 導入の容易さ | 高い | 中程度 | 高い | 低い |
| Linux特化 | 完全特化 | Red Hat特化 | マルチプラットフォーム | マルチプラットフォーム |
🎯 監査から自動化への直接変換 競合製品の多くは監査結果の可視化に留まりますが、本製品は実行可能なコードまで自動生成する点が最大の差別化要素です。
⚡ エンタープライズLinuxに最適化 Red Hat Enterprise Linux、CentOS、Ubuntu Serverなど、企業環境で広く使用されるLinuxディストリビューションに特化した設計です。
💡 DevOps文化との親和性 Infrastructure as Codeの思想に基づき、セキュリティコンプライアンス自体もコード管理できる点が、モダンな開発組織に適しています。
🔄 マイクロSaaSモデル 大規模なセキュリティスイートではなく、特定の課題解決に特化したマイクロSaaSとして、導入障壁が低く設定されています。
Automated SCAP Scan Compliance Engine よくある質問
❓ Automated SCAP Scan Compliance Engineは無料で使えますか?
14日間の無料トライアルが提供されており、Professional機能を制限付きで利用できます。本格導入には有料プラン(Starter/Professional/Enterprise)への加入が必要で、価格は要問い合わせとなっています。小規模環境から始めて段階的に拡張できる柔軟な料金体系が特徴です。
❓ 自動生成される修復スクリプトは本番環境にそのまま適用できますか?
自動生成されたスクリプトはAnsible、Bash、Pythonなど実行可能な形式で提供されますが、本番適用前には必ずテスト環境での検証が推奨されます。スクリプトは標準化されたベストプラクティスに基づいていますが、各組織の固有要件に応じた調整が必要な場合もあります。
❓ Red Hat InsightsやNessusとの主な違いは何ですか?
最大の違いは「自動修復コード生成」が主要機能である点です。Red Hat InsightsやNessusは主に監査結果の可視化に焦点を当てていますが、本製品は監査から自動化への直接変換を実現します。Linux環境に完全特化している点も、エンタープライズLinux運用では強みとなります。
❓ Windows ServerやKubernetes環境でも使用できますか?
本製品はLinux環境に特化して設計されており、Windows ServerやクラウドネイティブなKubernetes環境への対応は限定的です。Red Hat Enterprise Linux、CentOS、Ubuntu ServerなどのエンタープライズLinuxディストリビューションでの使用が推奨されます。マルチプラットフォーム対応が必要な場合は他ソリューションとの併用を検討してください。
Automated SCAP Scan Compliance Engineをさらに活用する関連記事
🔐 セキュリティ監視・コンプライアンス関連ツール
- Osuite – P0障害を5分で解決するAI搭載のプロダクション監視・原因分析ツール – インフラ監視とセキュリティ監査を組み合わせた包括的な運用管理に
- MHAScan by Aptumi – 3秒でドキュメントをデータ化する完全非公開OCRツール – セキュリティドキュメントのデジタル化とプライバシー保護
🤖 自動化・DevOps関連サービス
- DraftB2B – ブラウザ完結のプライバシー重視型B2B契約書・NDA自動生成ツール – コンプライアンス文書の自動化で業務効率を向上
- Shelf – AIで作ったツールを管理・起動する開発者向けmacOSアプリ – 開発ツールの一元管理で自動化ワークフローを最適化
📊 エンタープライズ向け業務効率化ツール
- Assessly – AI実践評価で採用効率を革新する候補者スキルテストプラットフォーム – 技術評価の自動化によるエンジニア採用の効率化
- Boltize – ブランドの声を保ちながらAI記事を自動生成するコンテンツ制作プラットフォーム – セキュリティドキュメントの自動生成とコンテンツ管理
Automated SCAP Scan Compliance Engineのまとめ・総合評価
📝 推奨度評価(⭐️⭐️⭐️⭐️)
Linux環境のコンプライアンス対応に苦労している企業には強く推奨できるツールです。特に、手作業による監査対応に多大な時間を費やしている組織では、導入効果が即座に現れるでしょう。ただし、マルチプラットフォーム対応が必要な環境では、他のソリューションとの併用を検討する必要があります。
🎯 導入を検討すべき企業
- 🏢 大規模なLinuxサーバーインフラを運用する金融機関・医療機関・政府系組織
- 🔐 NIST、DISA STIG、PCI DSSなどの厳格なセキュリティ基準への準拠が求められる企業
- ⚙️ DevOps/SREチームが主導するインフラ自動化を推進している技術先進企業
- 📊 定期的なセキュリティ監査対応に月間数十〜数百時間を費やしている組織
Automated SCAP Scan Compliance Engineは、企業のセキュリティコンプライアンスという重要だが時間のかかる業務を革新する可能性を秘めています。特にシステム管理の自動化を進めたい企業にとって、強力な武器となるでしょう。